Logbucheintrag 003 · 28. Oktober 2026
Unternehmen können sehr gute Richtlinien schreiben.
Sie können festlegen, welche KI-Systeme genutzt werden dürfen, welche Daten tabu sind, wann eine Freigabe erforderlich ist und welche Risiken berücksichtigt werden müssen.
Das alles ist wichtig.
Aber spätestens wenn etwas schiefläuft, taucht eine viel praktischere Frage auf:
Wer ist eigentlich verantwortlich?
Genau an diesem Punkt zeigt sich, ob KI-Governance wirklich funktioniert – oder nur auf dem Papier existiert.
Eine Richtlinie entscheidet nichts
Eine Richtlinie kann festlegen, wie ein Prozess aussehen soll.
Sie kann aber nicht selbst prüfen, ob ein KI-System für einen konkreten Anwendungsfall geeignet ist. Sie kann keine Datenqualität bewerten, keinen Datenschutzverstoß erkennen und auch keine Entscheidung stoppen, wenn ein Modell offensichtlich falsche Ergebnisse produziert.
Dafür braucht es Menschen mit klar definierten Aufgaben und Befugnissen.
Das klingt zunächst selbstverständlich. In der Praxis entstehen Probleme aber häufig genau dort, wo mehrere Bereiche beteiligt sind.
Die Fachabteilung kennt den Anwendungsfall.
Die IT kennt die technische Umgebung.
Der Datenschutz betrachtet personenbezogene Daten.
Informationssicherheit bewertet Sicherheitsrisiken.
Governance versucht, das Ganze zusammenzuführen.
Und das Management trägt am Ende Verantwortung für die organisatorischen Rahmenbedingungen.
Wenn nicht klar ist, wer welche Entscheidung treffen darf und treffen muss, hilft auch die beste Richtlinie nur begrenzt.
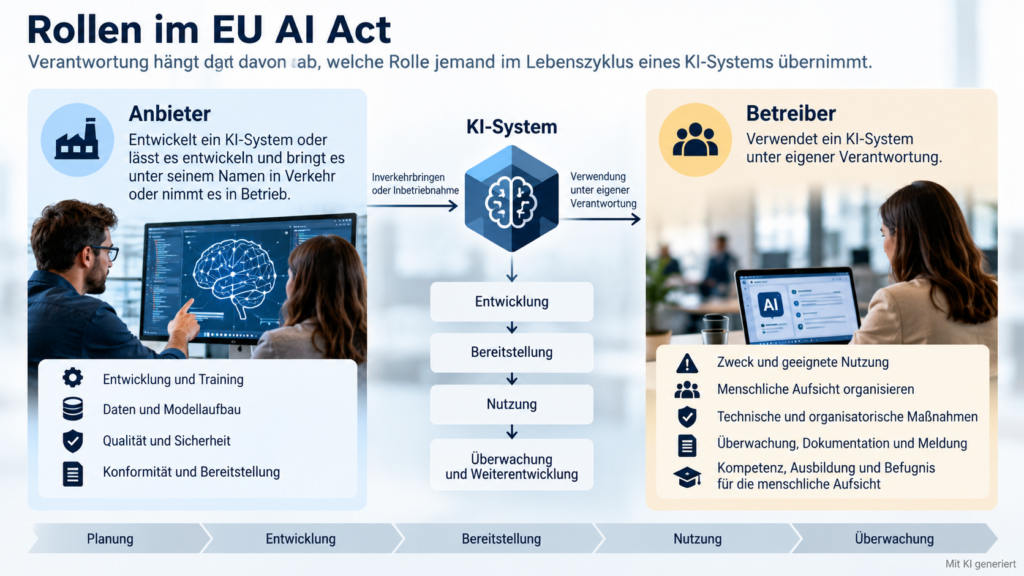
Der EU AI Act denkt ebenfalls in Rollen
Der EU AI Act unterscheidet ausdrücklich verschiedene Akteure.
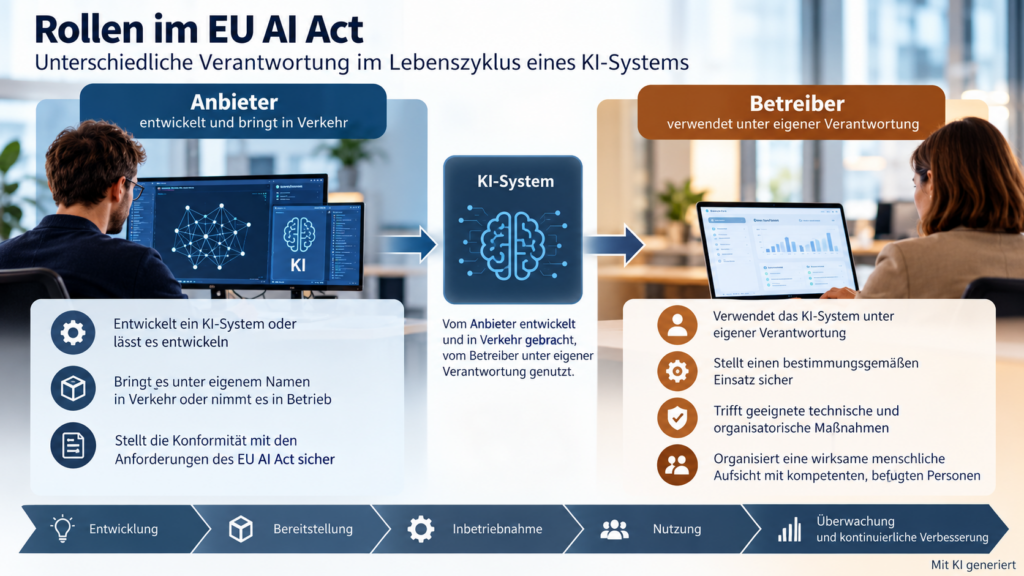
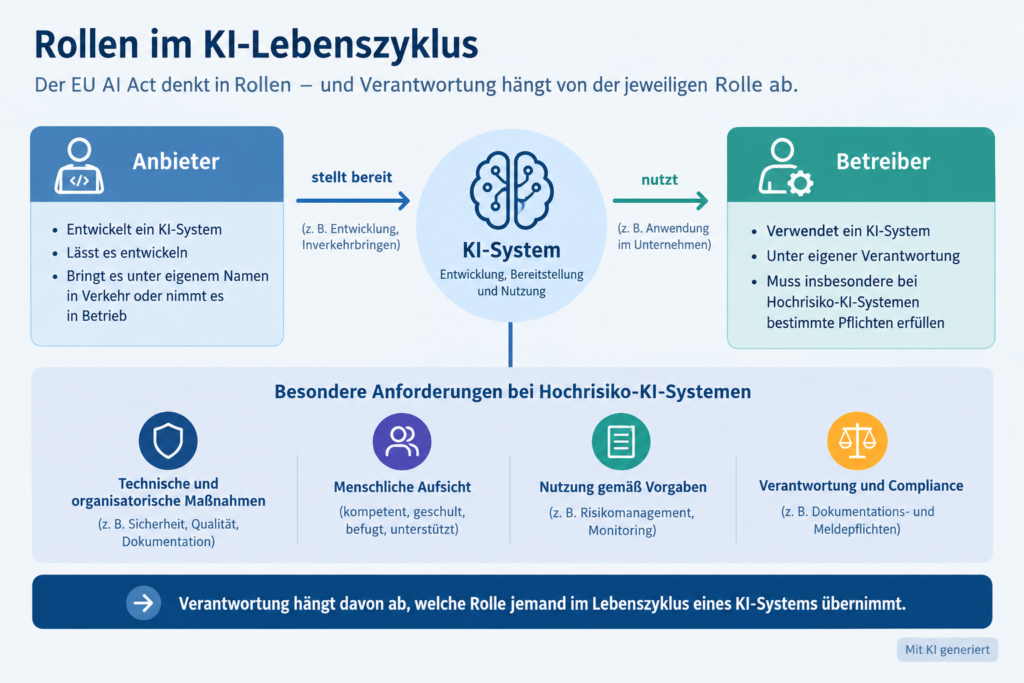
Dazu gehören unter anderem Anbieter und Betreiber von KI-Systemen. Ein Anbieter entwickelt ein KI-System oder lässt es entwickeln und bringt es unter seinem Namen in Verkehr oder nimmt es in Betrieb. Ein Betreiber verwendet ein KI-System dagegen unter eigener Verantwortung.
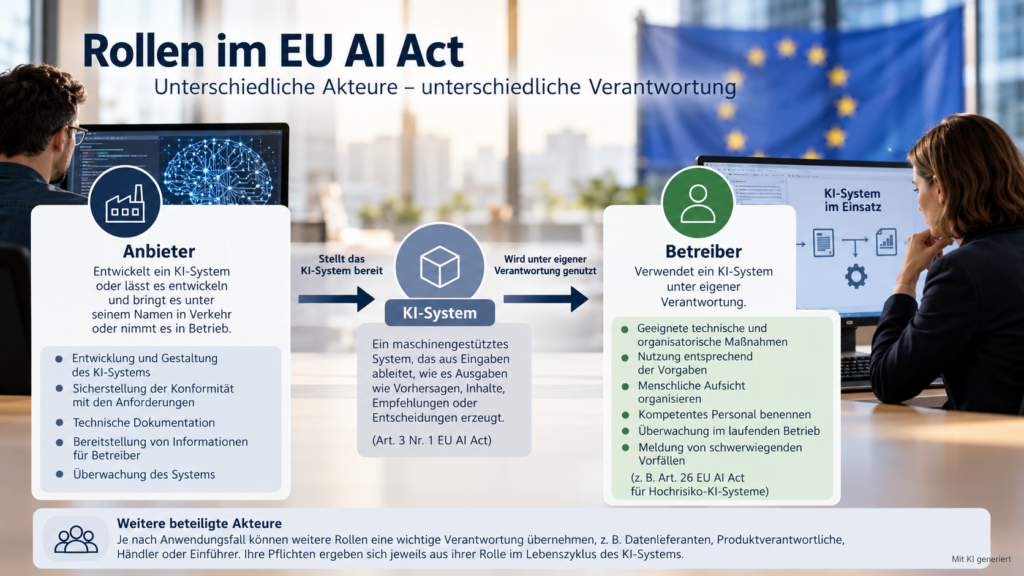
Diese Unterscheidung ist mehr als juristische Begrifflichkeit.
Sie zeigt ein grundlegendes Governance-Prinzip:
Verantwortung hängt davon ab, welche Rolle jemand im Lebenszyklus eines KI-Systems übernimmt.
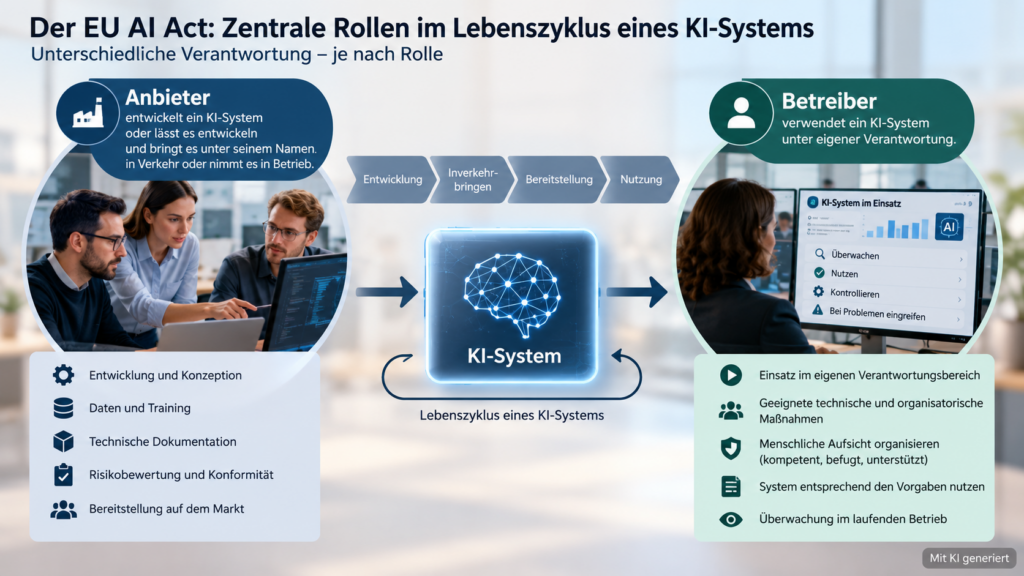
Bei Hochrisiko-KI-Systemen wird das besonders deutlich. Betreiber müssen beispielsweise geeignete technische und organisatorische Maßnahmen treffen, das System entsprechend den Vorgaben nutzen und die menschliche Aufsicht Personen übertragen, die über die notwendige Kompetenz, Ausbildung und Befugnis verfügen.
Mit anderen Worten:
Es reicht nicht, irgendwo festzuschreiben, dass „Human Oversight“ vorgesehen ist.
Es muss auch geklärt sein:
Wer übernimmt diese Aufsicht?
Was darf diese Person entscheiden?
Wann muss sie eingreifen?
Und kann sie ein System tatsächlich stoppen?
Verantwortung ohne Befugnis funktioniert nicht
Das ist für mich einer der wichtigsten Punkte bei Rollenmodellen.
Eine Person kann auf dem Papier für etwas verantwortlich sein. Wenn sie aber weder Informationen noch Entscheidungsbefugnisse besitzt, ist diese Verantwortung praktisch wertlos.
Ein sehr einfaches Beispiel:
Ein Unternehmen benennt jemanden für die menschliche Kontrolle eines KI-Systems.
Diese Person erkennt ein problematisches Ergebnis.
Sie darf das System aber weder stoppen noch eine Entscheidung zurückweisen und muss zunächst mehrere Hierarchieebenen um Zustimmung bitten.
Formal gibt es dann zwar eine verantwortliche Rolle.
Operativ funktioniert sie aber nicht.
Der EU AI Act formuliert deshalb bei der menschlichen Aufsicht ausdrücklich Anforderungen an Kompetenz, Ausbildung, Befugnis und Unterstützung.
Das ist eine bemerkenswert praktische Formulierung.
Denn Verantwortung benötigt immer auch die Möglichkeit zu handeln.
RACI ist manchmal erstaunlich hilfreich
Für solche Situationen muss man das Rad nicht neu erfinden.
Ein klassisches Werkzeug wie eine RACI-Matrix kann bei KI-Governance sehr hilfreich sein.
Dabei wird für einen Prozess festgelegt:
Responsible – Wer führt die Aufgabe aus?
Accountable – Wer trägt die endgültige Verantwortung?
Consulted – Wer muss fachlich eingebunden werden?
Informed – Wer muss über Entscheidungen oder Ergebnisse informiert werden?
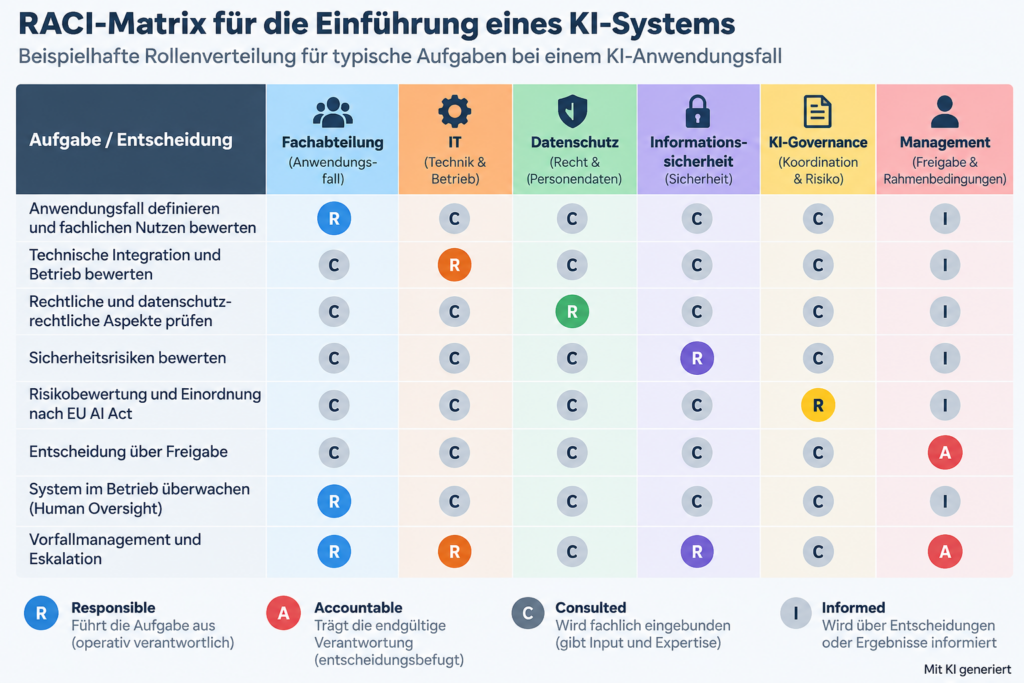
Nehmen wir als Beispiel die Einführung eines neuen KI-Systems:
Die Fachabteilung kann für den Anwendungsfall verantwortlich sein.
Die IT bewertet Integration und technischen Betrieb.
Datenschutz und Informationssicherheit werden konsultiert.
Eine Governance-Funktion koordiniert die Risikobewertung.
Das Management entscheidet bei bestimmten Risikoklassen über die Freigabe.
Das konkrete Modell hängt natürlich vom Unternehmen ab.
Entscheidend ist weniger, welche Rolle welchen Namen trägt, sondern dass Verantwortung nachvollziehbar verteilt ist.
Governance braucht mehr als den KI-Beauftragten
Ein häufiger Fehler wäre aus meiner Sicht, sämtliche KI-Fragen bei einer einzigen Person abzuladen.
„Wir haben doch jetzt einen KI-Beauftragten.“
Damit ist Governance nicht erledigt.
Ein KI-Beauftragter oder eine vergleichbare Governance-Funktion kann koordinieren, beraten, Standards entwickeln, Risiken sichtbar machen und Prozesse begleiten.
Aber er ersetzt nicht die Fachverantwortung.
Er ersetzt nicht den Datenschutz.
Er ersetzt nicht die Informationssicherheit.
Und er sollte auch nicht jede geschäftliche Entscheidung über den Einsatz von KI selbst treffen.
Gute Governance verteilt Verantwortung dort, wo das notwendige Wissen und die entsprechende Entscheidungskompetenz vorhanden sind.
Das NIST AI Risk Management Framework verfolgt einen ähnlichen Ansatz. In seiner Governance-Funktion fordert es unter anderem, dass Richtlinien, Prozesse und Praktiken für das Management von KI-Risiken organisationsweit vorhanden, transparent und wirksam umgesetzt werden.
Der entscheidende Punkt ist für mich dabei „wirksam umgesetzt“.
Eine Richtlinie im Intranet erfüllt diesen Anspruch allein noch nicht.
Ein Beispiel aus der Praxis
Stellen wir uns vor, eine Personalabteilung möchte ein KI-System einsetzen, das eingehende Bewerbungen vorsortiert.
Sofort entstehen unterschiedliche Verantwortungsbereiche.
Die Fachabteilung muss erklären können, welchen Zweck das System erfüllen soll.
Die IT muss beurteilen, wie es technisch integriert und betrieben wird.
Der Datenschutz muss prüfen, welche personenbezogenen Daten verarbeitet werden.
Informationssicherheit betrachtet Zugriffe, Systeme und Datenflüsse.
Eine KI-Governance-Funktion bewertet beispielsweise den Anwendungsfall, die regulatorische Einordnung und notwendige Kontrollen.
Das Management muss sicherstellen, dass Ressourcen, Verantwortlichkeiten und Entscheidungswege vorhanden sind.
Und schließlich braucht es Menschen, die das System im laufenden Betrieb überwachen und bei Problemen tatsächlich eingreifen können.
Keine dieser Rollen kann allein alle anderen ersetzen.
Genau deshalb funktioniert KI-Governance nur als Zusammenspiel.
Richtlinien bleiben trotzdem wichtig
Das bedeutet natürlich nicht, dass Richtlinien unwichtig wären.
Im Gegenteil.
Sie schaffen einen gemeinsamen Rahmen und sorgen dafür, dass Entscheidungen nicht jedes Mal bei null beginnen.
Eine gute KI-Richtlinie kann zum Beispiel festlegen:
- welche Anwendungen freigegeben werden müssen,
- welche Daten verwendet werden dürfen,
- wann eine Risikobewertung erforderlich ist,
- wie menschliche Kontrolle organisiert wird,
- wie Vorfälle dokumentiert werden,
und wann ein KI-System gestoppt oder erneut bewertet werden muss.
Aber eine Richtlinie beantwortet immer nur einen Teil der Frage.
Sie beschreibt was geschehen soll.
Die Rollen klären wer dafür sorgt, dass es tatsächlich geschieht.
Rollen müssen zusammenarbeiten
Dabei sollte Governance auch nicht dazu führen, dass fünf Abteilungen nacheinander Formulare unterschreiben.
Das wäre zwar kontrolliert, aber nicht unbedingt sinnvoll.
Ein gutes Rollenmodell schafft klare Schnittstellen.
Wer früh weiß, wann Datenschutz, IT-Sicherheit oder Governance eingebunden werden müssen, kann diese Themen bereits bei der Planung berücksichtigen.
Damit wird Governance im besten Fall nicht zum Hindernis, sondern zum Enabler.
Probleme werden früher erkannt.
Entscheidungen werden nachvollziehbarer.
Und niemand muss am Ende fragen:
„Wer hätte das eigentlich prüfen sollen?“
Was ich daraus mitnehme
Eine Richtlinie kann Orientierung geben.
Verantwortung übernehmen kann sie nicht.
Für funktionierende KI-Governance braucht es deshalb klar definierte Rollen, eindeutige Entscheidungswege und Menschen, die nicht nur Verantwortung tragen, sondern auch die nötige Kompetenz und Befugnis besitzen.
Für mich ist deshalb eine der wichtigsten Fragen bei jedem neuen KI-Anwendungsfall:
Wer darf hier eigentlich was entscheiden?
Wenn darauf keine klare Antwort existiert, ist die Governance noch nicht fertig.
Quellen und weiterführende Links
EU AI Act – Verordnung (EU) 2024/1689, insbesondere Artikel 3 zu den Rollen von Anbieter und Betreiber sowie Artikel 26 zu den Pflichten der Betreiber von Hochrisiko-KI-Systemen.
Europäische Kommission – Navigating the AI Act, praktische Erläuterungen zu Pflichten von Anbietern und Betreibern.
NIST AI Risk Management Framework – Govern, Governance, Verantwortlichkeiten und organisationsweite Umsetzung von KI-Risikomanagement.